Domain detektionssysteme.de kaufen?
Wir ziehen mit dem Projekt
detektionssysteme.de um.
Sind Sie am Kauf der Domain
detektionssysteme.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain detektionssysteme.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie können Detektionssysteme dabei helfen, die Sicherheit und Überwachung in verschiedenen Anwendungsbereichen zu verbessern?
Detektionssysteme können verdächtige Aktivitäten frühzeitig erkennen und Alarm schlagen, um potenzielle Gefahren zu minimieren. Sie ermöglichen eine effiziente Überwachung großer Flächen und können dabei helfen, die Reaktionszeit von Sicherheitskräften zu verkürzen. Durch den Einsatz von Detektionssystemen können potenzielle Bedrohungen frühzeitig identifiziert und Maßnahmen zur Prävention ergriffen werden. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
GUDE 8311-4 metered PDU, 8xC13, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m8-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke mit Differenzstrom-Überwachung Typ A 8 Lastausgänge (C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
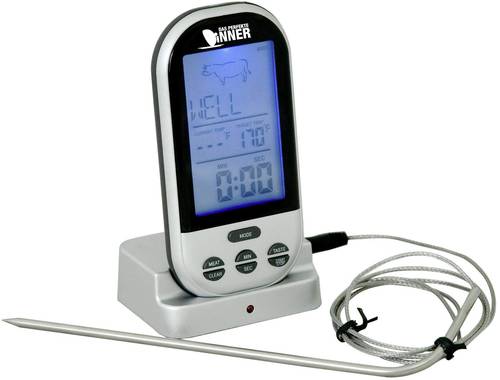
Techno Line Grill-Thermometer Alarm, Überwachung der Kerntemperatur WS 1050°C /°F-AnzeigeDas WA 1050 ist ein Bratenthermometer mit Funkübertragung. Es ist das perfekte Accesscoire zum Kochen und Grillen. Sie können in den Einstellung zwischen 8 verschiedenen Fleischtypen wählen und haben die Möglichkeit sich zwischen eine der 5 unterschiedlichen Garstufen zu entscheiden. Auf dem Display wird Ihnen die Soll - und die Ist-Temperatur angezeigt. Die Countdown-, sowie die Stoppuhr-Funktion machen das Bratenthermometer zusätzlich zu einem praktischem Helfer in der Küche. Dank der Hintergrundbeleuchtung ist das Display auch bei schlechteren Lichtverhältnissen (zum Beispiel bei einem abendlichen Grillfest) sehr gut ablesbar. Die Bedienung ist kinderleicht. Stecken Sie die Nadel in das Gargut und stellen Sie die Fleischart und die gewünschte Garstufe ein. Wird der eingestellte Gargrad erreicht, ertönt ein akustisches Signal und Sie können Ihr Fleisch servieren.23,65 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie können Detektionssysteme zur Überwachung von Sicherheitsrisiken in verschiedenen Umgebungen eingesetzt werden?
Detektionssysteme können eingesetzt werden, um ungewöhnliche Aktivitäten oder Bedrohungen in verschiedenen Umgebungen zu erkennen. Sie können Alarme auslösen, um Sicherheitspersonal über potenzielle Risiken zu informieren. Durch die kontinuierliche Überwachung können Detektionssysteme dazu beitragen, die Sicherheit in verschiedenen Umgebungen zu gewährleisten. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
GUDE 8311-16 metered PDU, 20x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A20-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten mit Differenzstrom-Überwachung Typ A für TCP/IP-Netzwerke 4 Lastausgänge (Kaltgeräte C19) auf der Frontseite . 16 Lastausgänge (Kaltgeräte C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .615,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-2 metered PDU, 7x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m20-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke Der Expert PDU Energy 8311-13 ermöglicht die Stomverteilung sowie Messung von Energie, Strom und Spannung über ein TCP/IP-Netzwerk. Auf der Gerätevorderseite befinden sich 20 Lastausgänge: 4 mit Schutzkontakt- und 16 mit IEC C13-Anschluss. Dabei verfügt die Power Distribution Unit über SNMPv3, SSL und IPv6-Fähigkeit und unterstützt Telnet, Radius und Modbus TCP. Zwei Energiezähler sind in die metered PDU integriert und erlauben die Messung einer Vielzahl elektrischer Größen. Eine gut ablesbare beleuchtete LCD-Anzeige (zweizeilig) gibt Aufschluss über alle relevanten Informationen des Geräts. Dank Sensoranschluss können mit optional erhältlichen Sensoren Umgebungstemperatur, Luftfeuchtigkeit und Luftdruck überwacht werden. Das Gerät ist auch in einer Variante mit Differenzstrom-Überwachung Typ A verfügbar (Expert PDU Energy 8311-14).408,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-4 metered PDU, 8xC13, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m8-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke mit Differenzstrom-Überwachung Typ A 8 Lastausgänge (C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie können Detektionssysteme dabei helfen, die Sicherheit und Überwachung in verschiedenen Anwendungsbereichen zu verbessern?
Detektionssysteme können verdächtige Aktivitäten frühzeitig erkennen und Alarm schlagen, um potenzielle Gefahren zu minimieren. Sie ermöglichen eine effiziente Überwachung großer Flächen und können dabei helfen, die Reaktionszeit von Sicherheitskräften zu verkürzen. Durch den Einsatz von Detektionssystemen können potenzielle Bedrohungen frühzeitig identifiziert und Maßnahmen zur Prävention ergriffen werden. **
-
Wie können Detektionssysteme zur Überwachung von Sicherheitsrisiken in verschiedenen Umgebungen eingesetzt werden?
Detektionssysteme können eingesetzt werden, um ungewöhnliche Aktivitäten oder Bedrohungen in verschiedenen Umgebungen zu erkennen. Sie können Alarme auslösen, um Sicherheitspersonal über potenzielle Risiken zu informieren. Durch die kontinuierliche Überwachung können Detektionssysteme dazu beitragen, die Sicherheit in verschiedenen Umgebungen zu gewährleisten. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Techno Line Grill-Thermometer Alarm, Überwachung der Kerntemperatur WS 1050°C /°F-AnzeigeDas WA 1050 ist ein Bratenthermometer mit Funkübertragung. Es ist das perfekte Accesscoire zum Kochen und Grillen. Sie können in den Einstellung zwischen 8 verschiedenen Fleischtypen wählen und haben die Möglichkeit sich zwischen eine der 5 unterschiedlichen Garstufen zu entscheiden. Auf dem Display wird Ihnen die Soll - und die Ist-Temperatur angezeigt. Die Countdown-, sowie die Stoppuhr-Funktion machen das Bratenthermometer zusätzlich zu einem praktischem Helfer in der Küche. Dank der Hintergrundbeleuchtung ist das Display auch bei schlechteren Lichtverhältnissen (zum Beispiel bei einem abendlichen Grillfest) sehr gut ablesbar. Die Bedienung ist kinderleicht. Stecken Sie die Nadel in das Gargut und stellen Sie die Fleischart und die gewünschte Garstufe ein. Wird der eingestellte Gargrad erreicht, ertönt ein akustisches Signal und Sie können Ihr Fleisch servieren.23,65 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
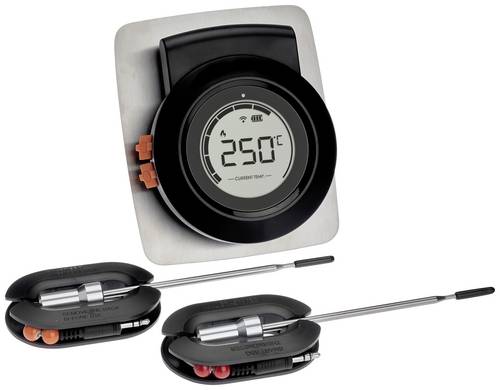
TFA Dostmann 14.1513.01 Grill-Thermometer Alarm, Kabelsensor, Kostenlose App, Überwachung der Kerntemperatur Burger, Rind, KalbOb saftiges Pulled Pork, Sparerips oder zarte Schweinelendchen, mit dem Smart Wireless HYPER BBQ Thermometer haben Sie die volle Kontrolle am Grill. Das Deckelthermometer zeigt Ihnen beim indirekten Grillen mit geschlossener Haube die Garraumtemperatur auf dem beleuchtbaren Display an. Gleichzeitig können Sie mit den beiden Einstichfühlern die Kerntemperatur von zwei Grillstücken überwachen und auf den Punkt genau im heißen Luftstrom garen. Verbinden Sie das Thermometer über die HYPER BBQ App mit Ihrem Smartphone oder Tablet, nutzen Sie die vorprogrammierten Garstufen oder stellen Sie alle Temperaturvorgaben und einen Timer individuell ein. Verfolgen Sie den Garvorgang kabellos mit einer Reichweite von bis zu 50 Metern mit Ihrem Mobilgerät. Die aktuellen Temperaturen und die Zieltemperaturen werden in der App und abwechselnd auf dem Thermometer-Display angezeigt. Ist die gewünschte Kerntemperatur erreicht, der Timer abgelaufen oder bleibt die Garraumtemperatur nicht innerhalb der einprogrammierten Grenzwerte, haben Sie die Wahl zwischen verschiedenen Alarmeinstellungen. Die kostenlose App ist auf Deutsch, Englisch und 6 weitere Sprachen für iOS & Android verfügbar. Die hochwertigen Einstichfühler aus Edelstahl bleiben während des ganzen Garvorgangs im Grill. Sie werden einfach in das Fleisch gesteckt und das hitzebeständige Kabel aus dem Garraum herausgeführt. Zum Aufwickeln des 120 cm langen Kabels wird eine Wickelhilfe mitgeliefert. Das Smart Wireless HYPER BBQ Thermomete26,98 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.